
ISOとは? ISO 9001とISO/IEC 27001の認証内容をわかりやすく解説
ISO規格とは、製品やサービス、組織の管理方法などについて国際的に定められた規格です。
企業サイトや会社案内では、「ISO 9001認証取得」「ISO/IEC 27001認証取得」といった表示を見かけることがあります。これらは、企業や組織が規格に沿った管理体制を構築・運用し、第三者である認証機関の審査を受けて規格への適合が認められていることを示しています。
今回は、ISOとは何か、ISO認証の仕組み、ISO 9001とISO/IEC 27001の主な確認項目、認証取得後の運用についてわかりやすく解説します。
ISOとは
製品やサービス、組織の管理方法について国際規格を策定しています
ISO(International Organization for Standardization:国際標準化機構)は、国際規格を策定・発行する国際的な非政府組織です。ISOが策定する国際規格を「ISO規格」と呼びます。
国や地域によって製品の仕様や業務の基準が大きく異なると、製造や取引、サービス提供が複雑になります。そこで、国際的に利用できる共通の規格を定め、品質、安全性、互換性などを確保しやすくしています。
ISO規格には、製品のサイズや性能に関する規格のほか、企業や組織が業務を管理する仕組みに関する規格があります。
国際的な基準を定める
製品、サービス、業務の進め方などについて、国際的に利用できる共通の基準を定めます。
組織の管理方法も対象
品質、情報セキュリティ、環境、労働安全など、組織の管理体制に関する規格もあります。
第三者が運用状況を審査する
ISOが企業を直接認証するのではなく、第三者である認証機関が規格への適合状況を確認します。
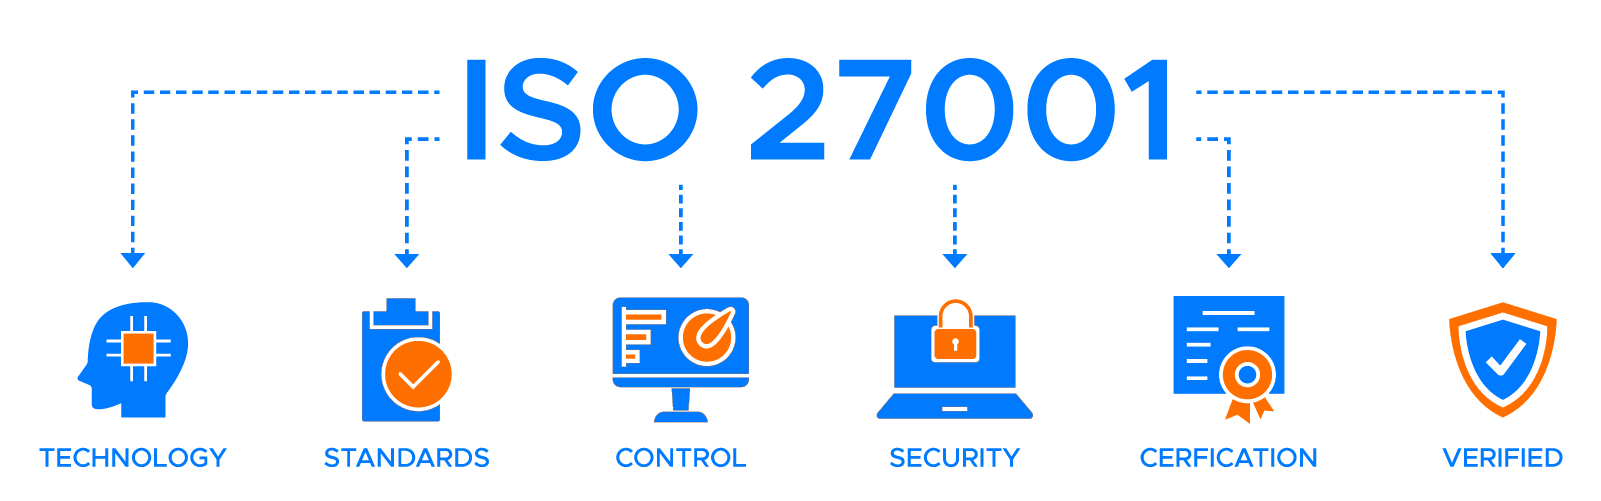
ISO 9001やISO/IEC 27001は、組織が管理体制を構築し、運用・評価・改善を続けるためのマネジメントシステム規格です。
ISO認証の仕組み
規格に沿った管理体制を構築し、外部の認証機関による審査を受けます
ISOは国際規格を策定する組織であり、企業や事業所へ認証書を発行する組織ではありません。
認証を取得する企業は、規格の要求事項を確認し、方針、目標、業務手順、責任者、記録方法などを定めます。
その仕組みが実際の業務で運用されているかを外部の認証機関が審査し、規格への適合が確認されると認証書が発行されます。
規格を理解する
取得する規格の要求事項を確認し、対象となる組織や業務の範囲を決めます。
仕組みを構築する
方針や目標を定め、業務手順、責任者、確認方法、記録方法などを整えます。
組織内で運用する
定めた仕組みに沿って業務を行い、教育、点検、内部監査などを実施します。
認証審査を受ける
外部の認証機関が、文書、記録、作業現場、運用状況などを確認します。
ISO認証は規格に沿った管理体制を構築し、問題の予防や改善に取り組んでいることを第三者が確認する仕組みです。
ISO 9001とは
製品やサービスの品質を安定させ、継続的に改善するための規格です
ISO 9001は、品質マネジメントシステム(QMS:Quality Management System)に関する国際規格です。
顧客が求める製品やサービスを安定して提供するために、受注、製造、検査、納品などの業務プロセスを管理します。
完成した製品だけを確認するのではなく、顧客の要求を確認する段階から、作業、評価、改善までを一つの仕組みとして運用する点が特徴です。
2026年8月時点の現行規格はISO 9001:2015です。ISOでは改訂版となる第6版を2026年9月16日に発行予定としています。
ISO 9001を理解するうえで押さえたい主な考え方
顧客を重視する
顧客が求める品質や条件を把握し、製品やサービスへ反映します。
業務をプロセスで管理する
個別の作業だけでなく、受注から納品までのつながりを確認して管理します。
役割と責任を明確にする
誰が作業を行い、誰が確認や判断を行うのかを明確にします。
継続的に改善する
問題や評価結果をもとに、作業方法や管理体制の改善を続けます。
ISO 9001の認証で確認される主な内容の例
顧客要求の確認
顧客が求める仕様、品質、納期、数量、法令上の条件などを確認します。
品質目標の設定
組織として達成する品質目標を定め、進捗や結果を確認します。
業務工程の管理
製品やサービスを提供するために必要な工程と作業手順を定めます。
教育と力量の管理
担当者に必要な知識や技術を確認し、教育や訓練を実施します。
評価と記録
製品、サービス、業務工程を評価し、その結果を記録します。
不具合への対応
問題が発生した場合は原因を確認し、是正と再発防止に取り組みます。
品質管理の例
ISO 9001の考え方をもとに、例えば次のような品質管理が行われます。
- 仕様を確認する 用紙、サイズ、色数、印字内容、数量、納期、加工方法など、依頼内容に必要な仕様を確認します。
- 作業手順を定める データ処理、印刷、加工、封入、検査、発送の手順と担当者を決めます。
- 工程ごとに検査する 印刷内容、数量、印字位置、封入物、封緘状態などを確認します。
- 作業結果を記録する 検査結果や作業履歴を記録し、問い合わせや確認に備えます。
- 問題の原因を確認する 不具合が発生した場合は、発生した工程や原因を確認します。
- 再発防止につなげる 作業手順や確認方法を見直し、同じ問題を繰り返さないように改善します。
ISO 9001は、担当者個人の経験や注意力だけに頼らず、組織として安定した品質を提供するための仕組みを整える規格とも言えます。
当社の品質管理についてのご紹介
九州工場 DTPチームに聞く「品質管理の取り組み」
九州工場のDTPオペレーターに、印刷データの品質を守るための取り組みについて話を伺いました。
日々の制作・校正・検版をはじめ、ISO 9001の運用を通じた業務改善や工場間の情報共有など、制作現場で行っている品質管理についてご紹介します。
ISO/IEC 27001とは
組織が保有・利用する情報を適切に管理するための規格です
ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS:Information Security Management System)に関する国際規格です。
顧客情報、個人情報、契約情報、社員情報、業務データなど、組織が保有または受託している情報を対象に、情報漏えい、改ざん、紛失、システム障害などのリスクを確認します。
リスクの大きさや業務内容に応じて、アクセス権限、施設管理、データ送受信、バックアップ、廃棄、事故対応などに必要な管理策を選び、運用します。
情報セキュリティの3つの要素
機密性
許可された人だけが情報を利用できる状態担当者以外が情報を閲覧できないように、アクセス権限や入退室を管理します。
完全性
情報が正確で、欠損や不正な変更のない状態に保たれていることデータの誤変更、改ざん、消失、破損などを防ぎ、正しい情報を利用できるようにします。
可用性
必要なときに情報を利用できる状態障害や災害が発生した場合にも、必要な業務を継続・復旧できるように備えます。
ISO/IEC 27001の認証で確認される主な内容の例
情報資産の把握
組織が保有・利用する情報を洗い出し、重要度や取扱方法を定めます。
リスクの評価と対応
情報に関する脅威や弱点を確認し、必要な管理策を決めます。
アクセス権限の管理
情報を閲覧・処理できる担当者やシステムの権限を必要な範囲に限定します。
施設・設備の管理
入退館、入退室、監視、機器の設置場所など、物理的な管理体制を整えます。
法令・契約条件への対応
情報管理に関係する法令や、顧客との契約条件を確認して運用します。
事故発生時の対応
情報漏えいや障害が発生した場合の連絡、調査、復旧、改善の手順を定めます。
情報管理の例
ISO/IEC 27001の考え方をもとに、例えば次のような情報管理が行われます。
- データを安全に受け渡す 顧客データや印字データを、安全性に配慮した方法で受け渡します。
- アクセスできる人を限定する 業務に必要な担当者だけがデータを閲覧・処理できるようにします。
- 作業エリアへの入室を管理する データ処理室や作業エリアへ入室できる担当者を制限します。
- 作業履歴を記録する データ処理や印刷、検査などの作業履歴を記録します。
- データや残紙を廃棄する 保管期間を過ぎたデータや個人情報を含む印刷物を適切に廃棄します。
- 障害や災害に備える バックアップや代替手段を準備し、業務の継続と復旧に備えます。
ISO/IEC 27001の対象はデジタルデータだけではありません。紙の書類、印刷物、会話、設備などを含め、組織が扱う情報全体を管理します。
ISO認証は取得後の運用が重要です
管理体制を継続的に評価し、改善します
ISO認証は、規定や手順書を作成して終わりではありません。定めた仕組みが実際の業務で運用されているかを継続して確認します。
組織内での点検や内部監査、経営層による確認を行い、課題や不適合が見つかった場合は改善につなげる必要があります。
計画する
品質や情報セキュリティに関する目標と、実施する内容を決めます。
運用する
定めた手順に沿って業務を行い、必要な教育や記録管理を実施します。
評価する
目標の達成状況、作業結果、内部監査などから運用状況を確認します。
改善する
確認された課題や問題の原因を調べ、管理方法や作業手順を見直します。
認証取得後も認証機関による定期的な審査が行われ、管理体制が維持・改善されているかが確認されます。
ISO認証を確認するときのポイント
認証の有無だけでなく、認証範囲と実際の管理方法を確認します
印刷、データ処理、発送、バックオフィス業務などを外部へ委託する場合、ISO認証は委託先の管理体制を確認する材料の一つになります。
ただし、企業が認証を取得していても、すべての事業所や業務が認証範囲に含まれているとは限りません。
認証規格
ISO 9001やISO/IEC 27001など、取得している規格を確認します。
認証範囲
依頼するサービスや業務が認証の対象範囲に含まれているかを確認します。
対象事業所
実際に業務を行う工場や処理センターが認証対象になっているかを確認します。
認証の有効性
認証書の発行元、登録番号、有効期限などを確認します。
具体的な運用方法
検査、入退室、アクセス権限、記録、データ廃棄などの方法を確認します。
問題発生時の対応
不具合や事故が発生した場合の報告、調査、是正、再発防止の体制を確認します。
ISO認証は委託先を選ぶための一つの確認材料です。認証書だけで判断せず、依頼する業務で行われる品質管理や情報管理も確認することが大切です。
コーユービジネスの認証取得状況
品質管理と情報セキュリティ管理に関する認証を取得しています
コーユービジネスでは、印刷やデータ処理を行う事業所において、業務内容に応じた外部認証を取得しています。
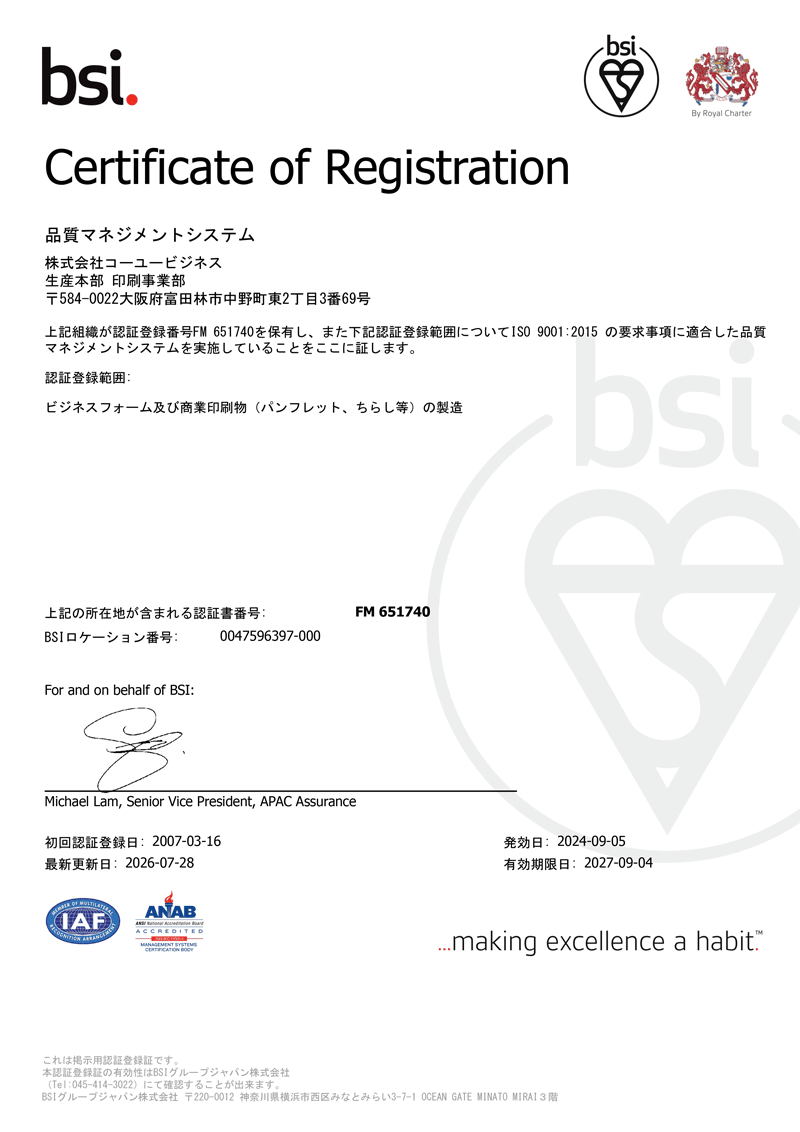
ISO 9001認証
品質マネジメントシステムへの取り組みとして、生産部門の印刷事業部が認証を取得しています。
-
生産本部 印刷事業部
(大阪工場)
(九州工場)
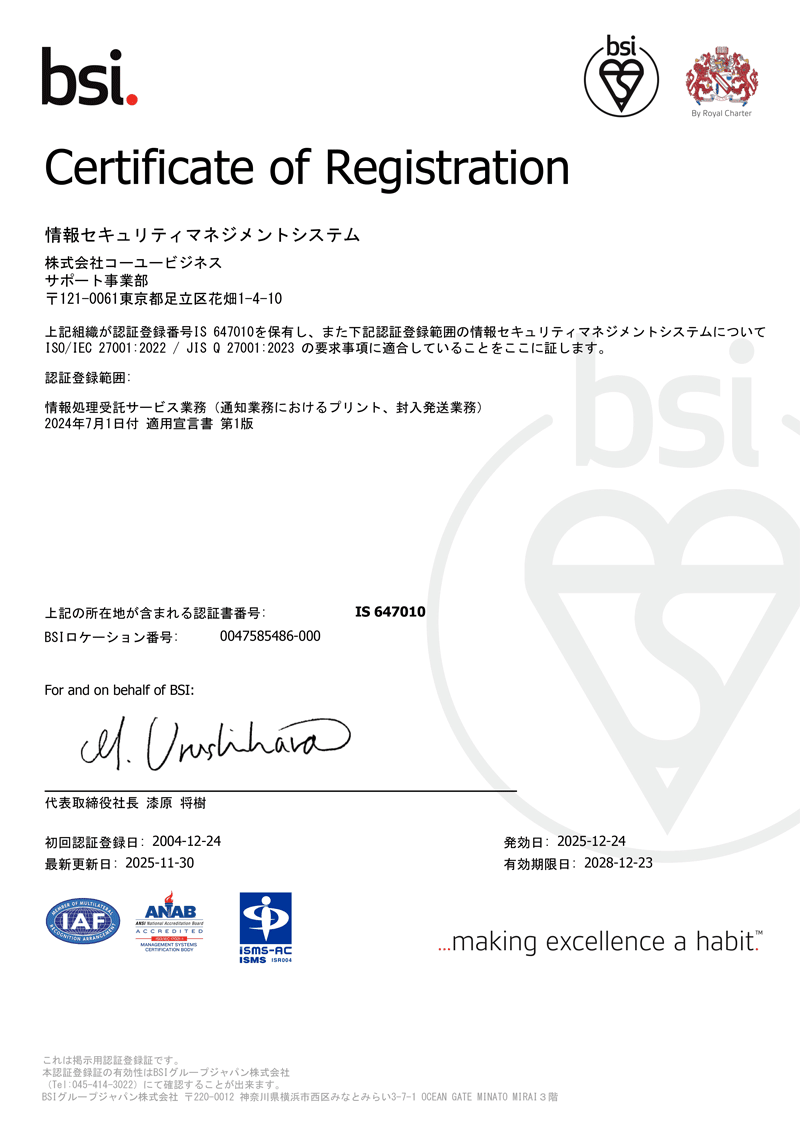
ISO/IEC 27001認証
情報セキュリティマネジメントシステムへの取り組みとして、データ処理を行うサポート事業部門が認証を取得しています。
-
サポート事業部
(東京サポートセンター)
(大阪サポートセンター)
(九州サポートセンター)
認証の対象となる組織、事業所、業務範囲は認証ごとに異なります。ご依頼内容に応じた管理体制については、お問い合わせください。
関連サービス


CONTACT
品質管理・情報管理が必要な業務をご検討の方へ
データプリント、通知書・帳票の発送、封入封緘など、業務内容に応じた運用体制をご提案いたします。